Heimnetzwerk sichern: Smart Home & IoT segmentieren
Heimnetzwerk sichern durch Segmentierung: Anleitung für Fritzbox, VLAN und UniFi. Smart Home und IoT sicher vom Hauptnetz trennen, Schritt für Schritt
Ein einziger kompromittierter smarter Lautsprecher reicht aus, damit Angreifer sich im gesamten Heimnetz bewegen können, inklusive Laptop, NAS und Online-Banking-Sitzung. Genau das ist der Grund, warum Netzwerksegmentierung 2026 kein Nischenthema für IT-Profis mehr ist, sondern ein Standard-Baustein für jeden Haushalt mit mehr als einer Handvoll vernetzter Geräte.
Übersicht
Netzwerksegmentierung im Heimnetz bedeutet, das Netzwerk in getrennte logische Bereiche aufzuteilen, typischerweise Hauptnetz, IoT-Netz und Gastnetz, damit unsichere Smart-Home-Geräte nicht auf PCs, NAS oder Bankdaten zugreifen können. Umgesetzt wird das über VLANs, separate WLAN-SSIDs oder das eingebaute Gastnetz eines Routers. Für die meisten Haushalte reicht eine moderne Fritzbox oder ein UniFi/OPNsense-Setup, ohne dass extra Hardware nötig ist.
Was erwarten Sie:
- Segmentierung isoliert IoT-Geräte vom sensiblen Hauptnetz und verhindert seitliche Angriffsbewegungen.
- VLANs sind der Standard für saubere Trennung; einfache Haushalte können mit einem separaten Gast-WLAN starten.
- Fritzbox-Nutzer können sofort das Gastnetz für IoT aktivieren, ohne Zusatzkosten.
- UniFi- und OPNsense-Setups erlauben feingranulare Firewall-Regeln zwischen VLANs (z. B. IoT-VLAN 20 mit 192.168.20.0/24) [7].
- Extra Kosten fallen meist nur an, wenn der aktuelle Router keine VLANs unterstützt.
- Ohne Segmentierung wird ein kompromittiertes Gerät zum Einfallstor für das ganze Netzwerk.
- Nachrüsten ist jederzeit möglich, auch schrittweise ohne Netzwerk-Neubau.
Was ist Netzwerksegmentierung im Heimnetzwerk?
Netzwerksegmentierung teilt ein Heimnetz in mehrere isolierte Zonen auf, sodass Geräte in einer Zone nicht ungehindert mit Geräten in einer anderen Zone kommunizieren können. Statt eines flachen Netzwerks, in dem Smart-TV, Saugroboter, Laptop und NAS alle im selben Raum sitzen, entstehen getrennte Räume mit einer Tür (Firewall-Regel) dazwischen.
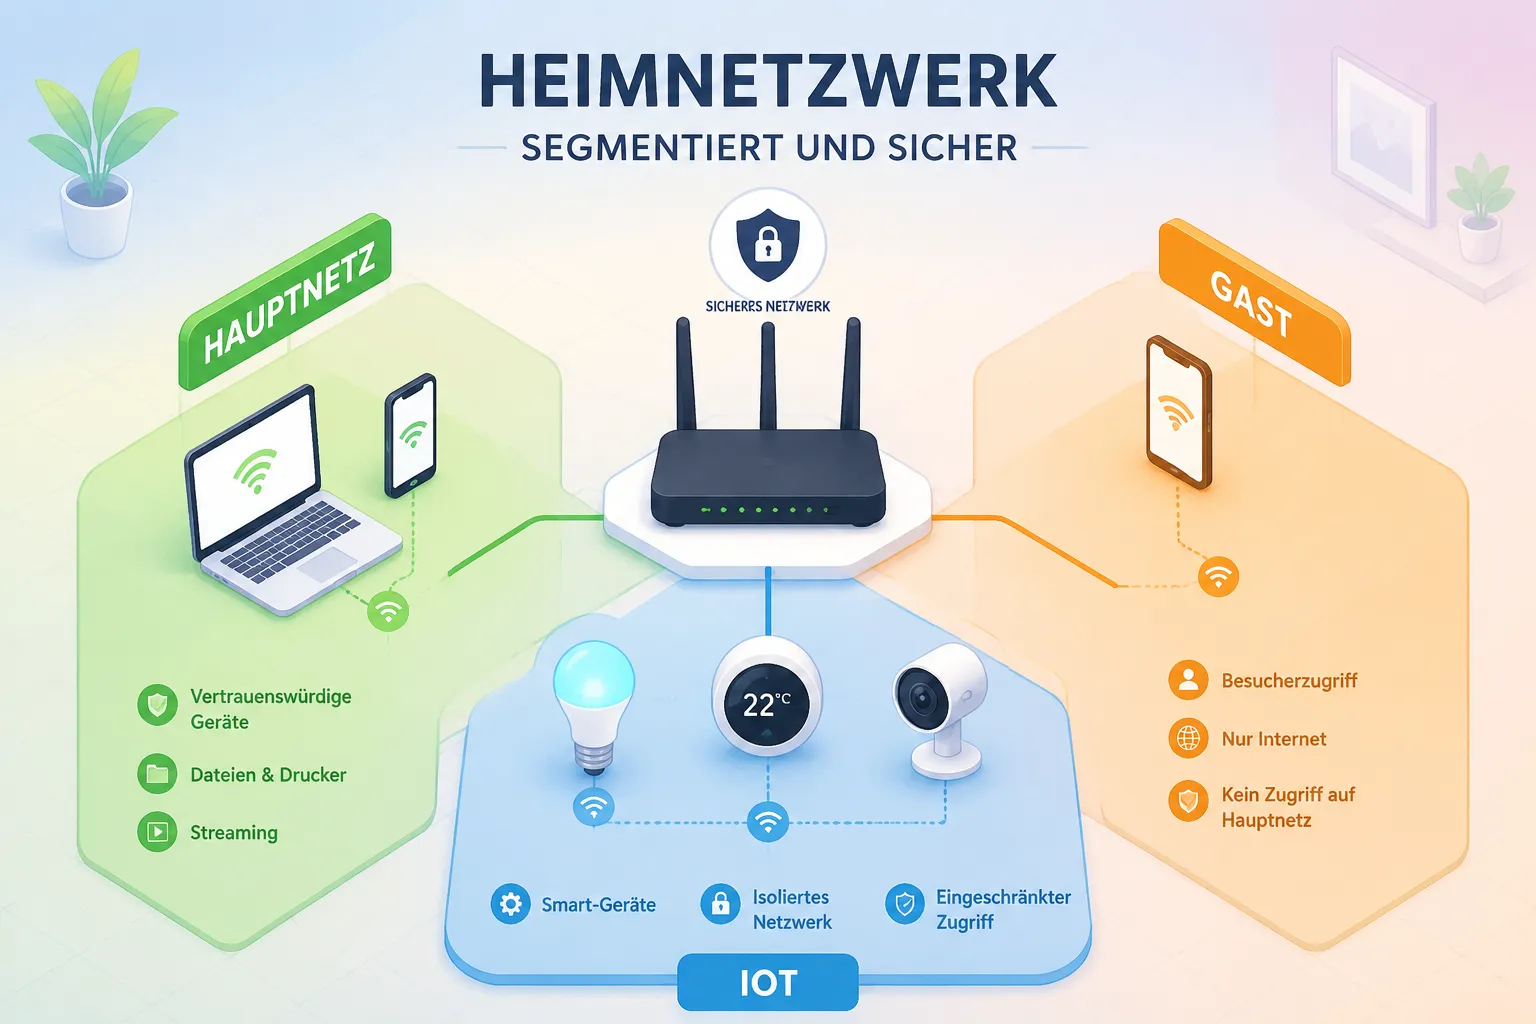
Typische Zonen in einem gut segmentierten Heimnetz:
- Hauptnetz (Trusted): PCs, Smartphones, NAS
- IoT-Netz: Smart Home, Kameras, smarte Lautsprecher, Saugroboter
- Gastnetz: Besucher, temporäre Geräte
- Optional Arbeitsnetz: Homeoffice-Geräte für Kleingewerbe
Die Trennung erfolgt logisch (VLAN) oder physisch (separater Router/Access Point) [3][5].
Warum sollte man das Smart-Home-Netzwerk trennen?
Weil die meisten IoT-Geräte notorisch unsicher sind: veraltete Firmware, offene Ports, schwache Standardpasswörter. Wird ein einziges Gerät kompromittiert, hat der Angreifer im flachen Netz sofort Zugriff auf alles andere, inklusive Fileshares, Drucker und ungepatchte Laptops.
Konkretes Risiko-Szenario: Eine günstige WLAN-Kamera mit bekannter Sicherheitslücke wird übernommen. Ohne Segmentierung kann der Angreifer von dort Netzwerk-Scans starten, SMB-Shares finden und Backup-Dateien auslesen. Mit Segmentierung endet der Zugriff an der Firewall zwischen IoT- und Hauptnetz [8][9].
> Ein IoT-Gerät im Hauptnetz ist wie ein Fremder mit Generalschlüssel für die ganze Wohnung.
Wie segmentiert man ein Heimnetzwerk richtig?
Die richtige Segmentierung folgt einem klaren Ablauf: Geräte inventarisieren, Vertrauenszonen definieren, VLANs oder SSIDs anlegen, Firewall-Regeln setzen, testen.
Schritt-für-Schritt-Checkliste:
1. Alle Geräte auflisten und in Vertrauenskategorien einteilen (vertrauenswürdig / IoT / Gast). 2. Router prüfen: Unterstützt er VLANs oder mindestens ein isoliertes Gastnetz? 3. Zonen anlegen, z. B. VLAN 10 (Trusted), VLAN 20 (IoT), VLAN 30 (Gast). 4. Subnetze zuweisen, etwa 192.168.10.0/24, 192.168.20.0/24, 192.168.30.0/24 [7]. 5. Firewall-Regeln definieren: IoT darf ins Internet, aber nicht ins Trusted-VLAN. 6. SSIDs den VLANs zuordnen, damit Geräte automatisch im richtigen Segment landen. 7. Ausnahmen erlauben, wo nötig (z. B. Handy → Hue-Bridge über mDNS-Reflector). 8. Testen mit Ping- und Portscans zwischen den Segmenten.
Entscheidungsregel: Wenn ein Gerät keine Updates mehr bekommt oder aus einer unklaren Quelle stammt, gehört es ins IoT-VLAN, nicht ins Hauptnetz.
Heimnetzwerk segmentieren mit Fritzbox: Anleitung
Die Fritzbox unterstützt keine vollwertigen VLANs, bietet aber ein separates Gastnetz, das für einfache Segmentierung ausreicht. Das Gastnetz ist per Werkseinstellung vom Hauptnetz isoliert und eignet sich hervorragend als "IoT-Netz light".
Vorgehen:
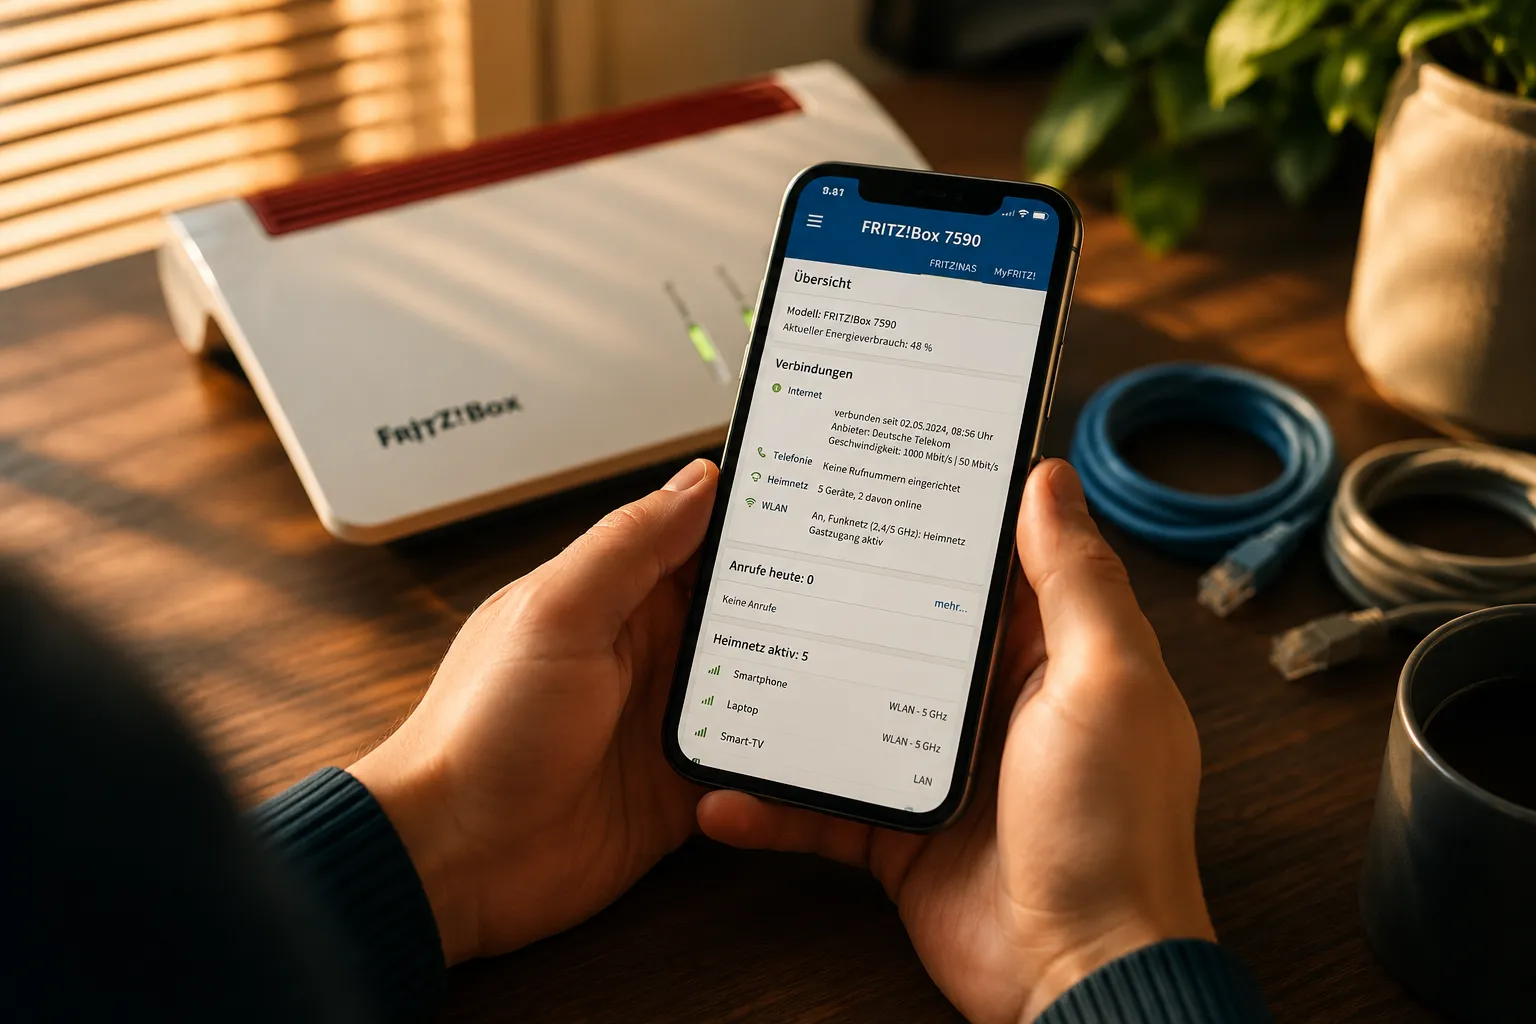
1. Fritzbox-Weboberfläche öffnen (`fritz.box`). 2. Unter WLAN → Gastzugang den privaten Gastzugang aktivieren. 3. Eigene SSID und starkes Passwort vergeben, z. B. "Heimnetz-IoT". 4. Option "Kommunikation der WLAN-Geräte untereinander erlauben" aktivieren (nötig, damit Smart-Home-Hubs mit ihren Sensoren reden können). 5. Alle IoT-Geräte auf die neue SSID umziehen. 6. Bei Bedarf im Bereich Heimnetzübersicht einzelne Geräte sperren.
Grenze der Fritzbox: Für mehr als zwei Zonen oder feine Firewall-Regeln braucht es zusätzliche Hardware, etwa einen UniFi Access Point hinter der Fritzbox oder einen OPNsense-Router davor [1][2].
Unterschied zwischen VLAN und Netzwerksegmentierung
Netzwerksegmentierung ist das Konzept (Netz in Zonen aufteilen), VLAN ist eine Technik, um es umzusetzen. Segmentierung lässt sich auch ohne VLAN erreichen, etwa durch physisch getrennte Router oder separate Gastnetze.
| Merkmal | VLAN | Segmentierung allgemein |
|---|---|---|
| Ebene | OSI-Layer 2 | Konzept |
| Umsetzung | 802.1Q-Tags | VLAN, Gastnetz, zweiter Router |
| Hardware | Managed Switch/AP nötig | Nicht zwingend |
| Granularität | Sehr fein | Von grob bis fein |
Kurz: Jedes VLAN ist Segmentierung, aber nicht jede Segmentierung braucht VLANs [3][5].
Kostet Netzwerksegmentierung extra Geld?
Nein, wenn der vorhandene Router bereits VLANs oder ein Gastnetz unterstützt, kostet die Segmentierung nichts außer Konfigurationszeit. Kosten entstehen erst, wenn die Hardware zu alt ist.
Kostenüberblick (Richtwerte 2026):
- Fritzbox mit Gastnetz: 0 EUR (vorhanden)
- UniFi Access Point U6 Lite + Cloud Gateway: ca. 200-350 EUR
- OPNsense-Mini-PC: ca. 200-400 EUR
- Managed Switch (8 Port): ca. 80-150 EUR
Für kleinere Haushalte reicht meist Variante 1. Wer NAS, Kameras und Homeoffice sauber trennen will, landet bei Variante 2 oder 3 [7][9].
Welche Router unterstützen Netzwerksegmentierung?
Vollwertige VLAN-Segmentierung bieten vor allem Prosumer- und Business-Systeme: UniFi (Ubiquiti), OPNsense/pfSense, MikroTik, OpenWrt-fähige Router sowie einige Asus- und TP-Link-Modelle. Consumer-Router wie Fritzbox oder Standard-Speedport bieten meist nur Gastnetz-Isolation.
Kurzüberblick:
- Volle VLAN-Unterstützung: UniFi, OPNsense, pfSense, MikroTik, OpenWrt
- Teilweise VLAN: Asus (Merlin-Firmware), TP-Link Omada
- Nur Gastnetz-Isolation: Fritzbox, Telekom Speedport, viele Kabelrouter
Entscheidungsregel: Für ein reines Smart-Home-Setup reicht Gastnetz-Isolation. Für gemischte Umgebungen mit NAS, Kameras und Arbeitsgeräten lohnt sich UniFi oder OPNsense [1][7].
Kann man das IoT-Netzwerk vom Hauptnetzwerk isolieren?
Ja, und das ist der ganze Sinn der Segmentierung. Die Isolation erfolgt über Firewall-Regeln zwischen den VLANs oder über die eingebaute Client-Isolation im Gastnetz.
Typische Regeln für ein IoT-VLAN:
- IoT → Internet: erlaubt
- IoT → Trusted-VLAN: blockiert
- Trusted → IoT: erlaubt (damit du Geräte steuern kannst)
- IoT → IoT: je nach Bedarf (z. B. für Hub-Kommunikation)
In UniFi-Setups wird das häufig mit einem dedizierten IoT-VLAN (ID 20, Subnetz 192.168.20.0/24) umgesetzt, wobei mDNS-Reflectoren die Gerätesuche über VLAN-Grenzen hinweg ermöglichen [7].
Häufige Fehler beim Segmentieren von Heimnetzwerken
Die meisten gescheiterten Segmentierungen liegen an fehlenden Ausnahmeregeln oder überkomplexem Design.
Top-Fehler:
- Zu viele VLANs. Drei Zonen reichen für 95 % der Haushalte.
- mDNS/Bonjour vergessen. Chromecast, AirPlay und Sonos brauchen Discovery-Regeln über VLAN-Grenzen.
- Firewall-Regeln zu restriktiv. Wenn Handy im Trusted-VLAN nicht mehr auf Hue-Bridge im IoT-VLAN zugreifen kann, wird die Familie unglücklich.
- DHCP-Reservierungen fehlen. Ohne feste IPs für Hubs bricht die Steuerung nach Router-Neustart.
- Kein Backup der Konfiguration. Ein Firmware-Update setzt sonst alles zurück [2][6].
Braucht man spezielle Hardware für Netzwerksegmentierung?
Nicht zwingend. Für einfache Trennung reicht ein moderner Router mit Gastnetz-Funktion. Erst für mehr als zwei Zonen, feingranulare Regeln oder mehrere Access Points wird zusätzliche Hardware sinnvoll.
Minimalsetup: vorhandener Router mit Gastnetz, 0 EUR. Mittelsetup: UniFi Access Point + vorhandener Router als Modem, ca. 150 EUR. Vollsetup: OPNsense-Router + managed Switch + UniFi APs, ab 500 EUR.
Wie testet man, ob die Segmentierung funktioniert?
Mit gezielten Verbindungsversuchen zwischen den Segmenten. Wenn alle Sperren korrekt greifen und erlaubte Kommunikation weiterhin klappt, ist das Setup sauber.
Testverfahren:
1. Ping-Test: Von einem Gerät im IoT-VLAN das Trusted-Gateway anpingen, muss scheitern. 2. Portscan: Mit `nmap` vom IoT-Netz aus das Trusted-Subnetz scannen, darf keine Ports finden. 3. DNS-Test: DNS-Auflösung sollte funktionieren, aber nur über den zugelassenen DNS-Server. 4. Discovery-Test: Chromecast im IoT-VLAN muss vom Handy im Trusted-VLAN gefunden werden (falls mDNS-Reflector konfiguriert). 5. Internet-Test: Alle Segmente müssen ins Internet.
Ist Netzwerksegmentierung für kleine Haushalte nötig?
Ab etwa fünf vernetzten Geräten lohnt sich zumindest eine einfache Trennung über das Gastnetz. Für Single-Haushalte mit Laptop und Handy ist der Aufwand oft unverhältnismäßig, für Familien mit Smart-TV, Konsole, Kameras und smarten Steckdosen dagegen klar sinnvoll.
Faustregel:
- Unter 5 vernetzten Geräten: optional
- 5-15 Geräte inkl. IoT: Gastnetz-Trennung empfohlen
- Über 15 Geräte oder mit NAS/Homeoffice: VLAN-Segmentierung deutlich empfohlen
Was passiert, wenn keine Segmentierung erfolgt?
Ohne Segmentierung teilen sich alle Geräte ein flaches Netz. Ein kompromittiertes IoT-Gerät hat dann direkten Zugriff auf sensible Ressourcen, von privaten Fotos auf dem NAS bis hin zu offenen Sitzungen im Browser.
Reale Konsequenzen:
- Malware kann sich lateral ausbreiten
- Angreifer sniffen Netzwerkverkehr mit
- Ransomware findet mehr Angriffsflächen
- Datenlecks werden schwerer zu erkennen
Die meisten dokumentierten Smart-Home-Vorfälle beginnen mit einem einzelnen unsicheren Gerät im Hauptnetz [8].
Kann man Segmentierung später noch hinzufügen?
Ja, jederzeit. Segmentierung lässt sich schrittweise nachrüsten, ohne das ganze Netzwerk neu aufzubauen.
Praktischer Migrationsplan:
1. Zweite SSID/Gastnetz aktivieren. 2. IoT-Geräte einzeln umziehen, zuerst unkritische wie Steckdosen. 3. Funktion testen, Ausnahmen setzen. 4. Kritische Geräte (Kameras, Türschlösser) zuletzt migrieren. 5. Nach vollständigem Umzug alte SSID abschalten.
FAQ
Was ist der einfachste Weg, mein Heimnetzwerk zu sichern? Das Gastnetz des Routers aktivieren und alle Smart-Home-Geräte darauf umziehen.
Funktioniert Segmentierung mit jedem Router? Grundlegende Trennung ja, sofern ein Gastnetz vorhanden ist. Vollwertige VLANs erfordern spezielle Router wie UniFi oder OPNsense.
Bricht Segmentierung meine Smart-Home-Steuerung? Nur ohne korrekte Ausnahmeregeln. mDNS-Reflectoren oder Freigaben in der Firewall lösen das Problem.
Ist VLAN sicherer als ein Gastnetz? Ja, VLANs bieten feinere Kontrolle über Firewall-Regeln, aber ein isoliertes Gastnetz reicht für Basisschutz.
Wie viele VLANs brauche ich? Meist drei: Trusted, IoT, Gast. Mehr erhöht die Komplexität ohne echten Sicherheitsgewinn.
Kann ich Segmentierung mit Powerline oder Mesh nutzen? Ja, sofern die Geräte VLAN-Tagging oder mehrere SSIDs unterstützen, bei modernen Mesh-Systemen häufig der Fall [7].
Was kostet ein sicheres Segmentierungs-Setup für ein Einfamilienhaus? Zwischen 0 EUR (Fritzbox-Gastnetz) und ca. 400 EUR (UniFi- oder OPNsense-Setup).
Muss ich meine Geräte neu einrichten? Nur die WLAN-Zuweisung ändern, die Geräteinstallation selbst bleibt erhalten.
Fazit und nächste Schritte
Netzwerksegmentierung ist 2026 die wirkungsvollste Einzelmaßnahme, um ein Heimnetz mit Smart-Home- und IoT-Geräten sicher zu betreiben. Der Aufwand reicht von null Euro (Fritzbox-Gastnetz aktivieren) bis zu einem kleinen Investitionsprojekt (UniFi- oder OPNsense-Setup), je nach Gerätepark und Sicherheitsbedarf.
Konkrete nächste Schritte:
1. Heute: alle vernetzten Geräte im Haushalt inventarisieren. 2. Diese Woche: Gastnetz aktivieren und erste IoT-Geräte umziehen. 3. Diesen Monat: Router-Fähigkeiten prüfen und ggf. Upgrade planen. 4. Danach: Firewall-Regeln testen und dokumentieren.
Wer jetzt startet, verhindert genau die Angriffskette, die aus einer kompromittierten Kamera einen Zugriff auf das ganze digitale Leben macht.
References
[1] Vlan Opnsense Heimnetzwerk Iot Einrichten - https://www.blogger-it.de/2024/10/24/vlan-opnsense-heimnetzwerk-iot-einrichten/ [2] Die Konigsdisziplin Ein Komplexes Vlan Im Heimnetzwerk Schritt Fur Schritt Meistern - https://blog.silverpc.hu/2025/09/10/die-konigsdisziplin-ein-komplexes-vlan-im-heimnetzwerk-schritt-fur-schritt-meistern/ [3] Vlan Aufgabe Und Funktion - https://www.windows-faq.de/2025/04/10/vlan-aufgabe-und-funktion/ [4] So Konfigurieren Sie Ein Vlan Netzwerk Zur Segmentierung Ihres Heimnetzwerks - https://ik4.es/de/So-konfigurieren-Sie-ein-VLAN-Netzwerk-zur-Segmentierung-Ihres-Heimnetzwerks/ [5] Vlan - https://hth-computer.de/it-wissen/vlan/ [6] Watch - https://www.youtube.com/watch?v=KT1eomO-1UY [7] Vlan Heimnetzwerk Iot Trennen Mesh Vergleich - https://addis-techblog.de/2026/03/vlan-heimnetzwerk-iot-trennen-mesh-vergleich/ [8] Home Network Segmentation For Iot - https://smarthomesecurityauthority.com/home-network-segmentation-for-iot/ [9] Heimnetz Segmentieren Nas Kameras Smart Home - https://www.router-tipps.de/heimnetz-segmentieren-nas-kameras-smart-home/
Meta Title: Heimnetzwerk sichern: Smart Home & IoT segmentieren Meta Description: Heimnetzwerk sichern durch Segmentierung: Anleitung für Fritzbox, VLAN und UniFi. Smart Home und IoT sicher vom Hauptnetz trennen, Schritt für Schritt.
Tags: Heimnetzwerk sichern, Netzwerksegmentierung, VLAN, Smart Home Sicherheit, IoT Sicherheit, Fritzbox Gastnetz, UniFi VLAN, OPNsense, WLAN Sicherheit, Netzwerk Firewall, Heimnetz Trennung